Wer eine Phishing-Mail erkennen will, kann sich heute nicht mehr auf Rechtschreibfehler und schlechte Übersetzungen verlassen. Angreifer schreiben mit Hilfe von KI-Werkzeugen fehlerfreie, persönlich zugeschnittene Nachrichten, kopieren das Design echter Unternehmen und klinken sich sogar in laufende E-Mail-Verläufe ein. Die alten Faustregeln reichen deshalb nicht mehr aus.
Für Unternehmen ist das ein ernstes Risiko. Phishing ist einer der häufigsten Einstiegspunkte für Ransomware, Datendiebstahl und gefälschte Überweisungen. Ein einziger Klick kann reichen, um Zugangsdaten preiszugeben oder Schadsoftware ins Netz zu holen.
Dieser Ratgeber gibt dir eine praxistaugliche Checkliste an die Hand, erklärt aktuelle Maschen und zeigt, was du tun solltest, wenn doch einmal jemand geklickt hat.
Inhaltsverzeichnis
Woran kannst du eine Phishing-Mail erkennen?
Eine Phishing-Mail erkennst du vor allem an der Kombination aus Druck und ungewöhnlicher Bitte: Die Nachricht verlangt schnelles Handeln, etwa einen Klick, eine Anmeldung oder eine Zahlung. Dazu passen oft ein abweichender Absender, Links auf fremde Domains, unerwartete Anhänge und eine Anrede, die nicht zum üblichen Kontakt mit dem Absender passt.
Kein einzelnes Merkmal ist ein sicherer Beweis. Entscheidend ist, dass du mehrere Signale zusammen betrachtest und im Zweifel über einen zweiten, unabhängigen Kanal nachfragst. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) warnt regelmäßig vor aktuellen Kampagnen und empfiehlt genau diese Grundhaltung: erst prüfen, dann handeln.
Phishing-Mail erkennen: Die Checkliste mit 12 Prüfpunkten
Mit der folgenden Checkliste kannst du jede verdächtige Phishing-Mail erkennen und einordnen. Du kannst sie ausdrucken, ins Intranet stellen oder in Schulungen verwenden. Sie ist nach den drei Bereichen gegliedert, in denen sich Fälschungen meist verraten.
Absender und Kontext
- Absenderadresse prüfen: Lass dir die vollständige Adresse anzeigen, nicht nur den Anzeigenamen. „Buchhaltung Musterfirma“ kann von jeder beliebigen Adresse kommen.
- Domain genau lesen: Achte auf vertauschte oder ersetzte Buchstaben, zusätzliche Wörter oder fremde Endungen, etwa „rn“ statt „m“ oder „-support“ im Domainnamen.
- Erwartbarkeit hinterfragen: Hast du diese Nachricht erwartet? Eine Rechnung von einem Lieferanten, mit dem du nie gearbeitet hast, ist ein Warnsignal.
- Externe Kennzeichnung beachten: Viele Mailsysteme markieren Nachrichten von außen. Gibt sich eine angeblich interne Mail als extern zu erkennen, ist Vorsicht geboten.
Inhalt und Tonfall
- Zeitdruck erkennen: Formulierungen wie „innerhalb von 24 Stunden“ oder „sonst wird Ihr Konto gesperrt“ sollen dich zu unüberlegtem Handeln drängen.
- Ungewöhnliche Bitten prüfen: Neue Bankverbindungen, Gutscheinkäufe, vertrauliche Sonderzahlungen oder die Bitte um Zugangsdaten gehören immer auf den Prüfstand.
- Autorität misstrauen: Mails im Namen der Geschäftsführung, von Behörden oder Banken nutzen Respekt und Angst. Echte Stellen fragen keine Passwörter per E-Mail ab.
- Stil vergleichen: Passt Anrede, Signatur und Tonfall zu früheren Nachrichten dieses Absenders? Kleine Abweichungen sind oft der erste Hinweis.
Links und Anhänge
- Links vor dem Klick prüfen: Fahre mit der Maus über den Link oder halte ihn auf dem Smartphone gedrückt. Stimmt die angezeigte Zieladresse mit dem angeblichen Absender überein?
- Anmeldeseiten misstrauen: Führt ein Link direkt auf eine Login-Seite, öffne den Dienst lieber selbst über ein Lesezeichen oder die bekannte Adresse.
- Anhänge kritisch sehen: Archive, Office-Dateien mit Makros, HTML-Anhänge und ungewöhnliche Dateitypen sind beliebte Träger für Schadsoftware.
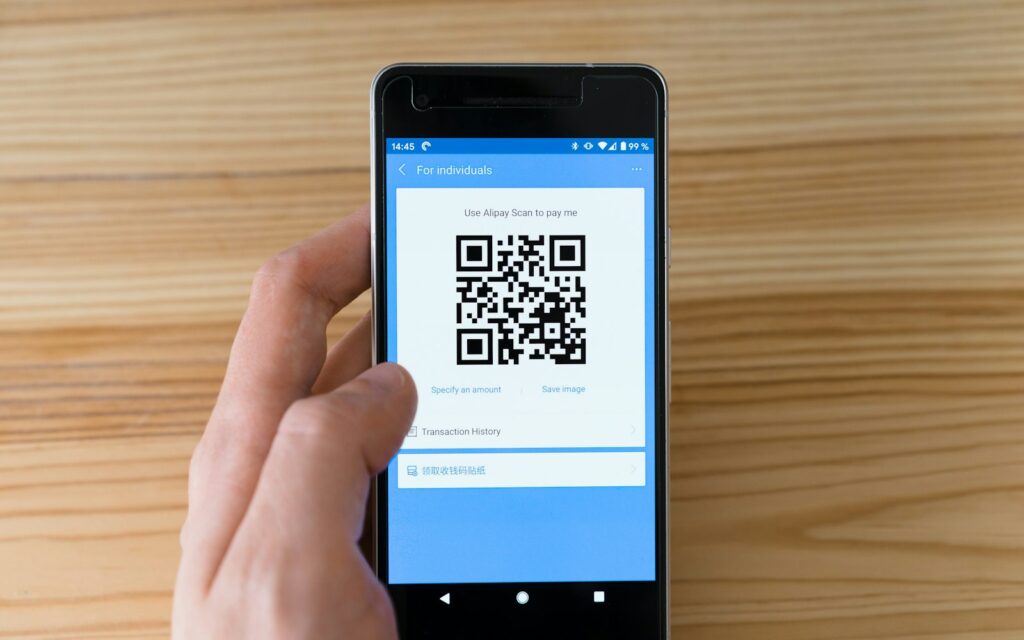
- QR-Codes nicht blind scannen: Ein QR-Code in einer Mail umgeht viele Filter, weil der Link im Bild steckt. Prüfe die Zieladresse, bevor du sie öffnest.
Wer eine Phishing-Mail erkennen will, sollte die Punkte zusammen betrachten: Je mehr auf eine Nachricht zutreffen, desto wahrscheinlicher ist ein Angriff. Wird Druck aufgebaut, eine ungewöhnliche Bitte gestellt oder mit Autorität argumentiert, solltest du die Anfrage über einen bekannten Kanal verifizieren, etwa per Rückruf unter einer Nummer, die du selbst heraussuchst.
Neue Maschen: Warum klassische Tipps nicht mehr reichen
Angreifer passen ihre Methoden laufend an. Diese Varianten solltest du kennen, weil sie die Grundregeln gezielt unterlaufen:
- KI-generiertes Phishing: Sprachmodelle erzeugen fehlerfreie Texte in jeder Sprache und passen sie an Informationen aus sozialen Netzwerken an. Rechtschreibung ist damit kein verlässliches Merkmal mehr.
- Thread-Hijacking: Angreifer übernehmen ein echtes Postfach eines Geschäftspartners und antworten in einem laufenden Verlauf. Die Nachricht wirkt völlig vertraut.
- Quishing: Phishing per QR-Code, oft getarnt als Aufforderung zur Erneuerung der Mehrfaktor-Authentifizierung oder als Paketbenachrichtigung.
- Callback-Phishing: Die Mail enthält keinen Link, sondern eine Telefonnummer. Am Telefon überreden Betrüger dich, Fernwartungssoftware zu installieren.
- Adversary-in-the-Middle: Gefälschte Anmeldeseiten leiten Eingaben in Echtzeit an den echten Dienst weiter und fangen so auch Einmalcodes ab.
- Missbrauch legitimer Dienste: Links führen auf bekannte Cloud-Speicher, Formular- oder Dokumentendienste, die Filter oft als vertrauenswürdig einstufen.
Die Konsequenz: Wer heute eine Phishing-Mail erkennen will, muss stärker auf Kontext und Plausibilität achten als auf äußere Mängel. Die wichtigste Frage lautet nicht „Sieht die Mail echt aus?“, sondern „Ist diese Bitte auf diesem Weg plausibel?“.
Phishing-Mail erkennen nach Abteilung: Wo die Fallen lauern
Angreifer wählen ihre Köder passend zur Rolle des Empfängers. Wer weiß, welche Maschen in seinem Bereich typisch sind, kann eine Phishing-Mail erkennen, bevor sie Schaden anrichtet.
Buchhaltung und Finanzen
Hier dominieren gefälschte Rechnungen und angebliche Änderungen von Bankverbindungen. Beim sogenannten CEO-Fraud gibt sich jemand als Geschäftsführung aus und verlangt eine dringende, vertrauliche Überweisung. Die Regel ist einfach: Keine Kontoänderung und keine Sonderzahlung ohne Rückruf unter einer bekannten Nummer.
Personal und Recruiting
Personalabteilungen müssen Anhänge von Unbekannten öffnen, das ist ihr Job. Angreifer tarnen Schadsoftware deshalb als Bewerbung oder Arbeitszeugnis. Bewerbungsportale, die Dateien zentral prüfen, und das Verbot von Makros in Office-Dateien senken das Risiko deutlich.
Vertrieb, Einkauf und Kundenservice
Wer viel mit externen Partnern kommuniziert, ist ein Ziel für Thread-Hijacking. Eine Antwort im bekannten Verlauf, die plötzlich auf einen neuen Download-Link oder geänderte Zahlungsdaten verweist, verdient besondere Aufmerksamkeit. Auch hier gilt: Phishing-Mail erkennen heißt, Abweichungen vom gewohnten Ablauf ernst zu nehmen.
IT und Administration
Admins erhalten gefälschte Warnungen von Cloud-Anbietern, Lizenzhinweise oder angebliche Sicherheitsmeldungen. Weil ihre Konten weitreichende Rechte haben, sind sie besonders lohnende Ziele. Getrennte Administratorkonten und phishing-resistente Anmeldung sind für diese Gruppe Pflicht.
Technisch prüfen: So schaust du hinter die Kulissen
Für IT-Verantwortliche und interessierte Anwender lohnt ein Blick in die technischen Details. Damit kannst du eine Phishing-Mail erkennen, die auf den ersten Blick einwandfrei wirkt:
- Header öffnen: In den meisten Mailprogrammen findest du die Kopfzeilen über „Quelltext anzeigen“ oder „Nachrichtendetails“.
- Authentifizierung auswerten: Suche nach dem Eintrag „Authentication-Results“. Die Werte für SPF, DKIM und DMARC zeigen, ob die Mail tatsächlich von einem autorisierten Server der Absenderdomain stammt.
- Return-Path und Reply-To vergleichen: Weicht die Antwortadresse vom Absender ab, landen Rückfragen beim Angreifer.
- Zieladressen analysieren: Kopiere verdächtige Links ohne zu klicken und prüfe die Domain. Verkürzte Links und mehrfache Weiterleitungen sind Warnsignale.
- Anhänge isoliert prüfen: Lass verdächtige Dateien nur durch das IT-Team in einer abgeschotteten Umgebung untersuchen.
Wichtig: Eine bestandene DMARC-Prüfung beweist nur, dass die Mail von der angezeigten Domain stammt. Bei einem übernommenen Postfach oder einer täuschend ähnlichen, aber korrekt eingerichteten Fremddomain hilft das nicht. Technik ersetzt den kritischen Blick also nicht.
Was tun, wenn du eine Phishing-Mail erkannt hast?
Richtiges Verhalten nach dem Fund ist genauso wichtig wie das Erkennen selbst. Oft erhalten mehrere Kolleginnen und Kollegen dieselbe Nachricht, und eine schnelle Meldung schützt alle.
- Nicht reagieren: Klicke keine Links, öffne keine Anhänge und antworte nicht, auch nicht zum Abbestellen.
- Intern melden: Nutze den Melde-Button deines Mailprogramms oder leite die Mail nach Vorgabe an die IT-Sicherheit weiter.
- Kollegen warnen: Bei gezielten Angriffen auf Abteilungen wie Buchhaltung oder Personal hilft ein kurzer Hinweis im Team.
- Extern melden: Die Verbraucherzentrale NRW sammelt im Phishing-Radar aktuelle Betrugsmails und veröffentlicht Warnungen. Auch der imitierte Absender, etwa eine Bank, nimmt Meldungen häufig entgegen.
Wenn du bereits geklickt hast
Ruhe bewahren und schnell handeln. Melde den Vorfall sofort der IT, auch wenn es dir unangenehm ist. Je früher das Team Bescheid weiß, desto eher lässt sich der Schaden begrenzen.
Hast du Zugangsdaten eingegeben, ändere das Passwort umgehend über den bekannten Weg und lass aktive Sitzungen beenden. Hast du einen Anhang geöffnet, trenne das Gerät nach Anweisung der IT vom Netz. Wurde eine Zahlung ausgelöst, kontaktiere sofort deine Bank, denn manchmal lässt sich eine Überweisung noch stoppen.
Für Unternehmen können zusätzlich Meldepflichten entstehen, etwa nach Artikel 33 DSGVO bei einer Verletzung des Schutzes personenbezogener Daten innerhalb von 72 Stunden an die Aufsichtsbehörde. Lege die Abläufe dafür vorab in deinem IT-Notfallplan fest und ziehe bei Unsicherheit Datenschutz- oder Rechtsfachleute hinzu.

Phishing-Mail erkennen als Teamaufgabe
Die beste Checkliste nützt wenig, wenn Mitarbeitende Angst haben, Fehler zuzugeben. Eine offene Fehlerkultur ist deshalb ein Sicherheitsfaktor. Wer einen Klick sofort meldet, statt ihn zu verschweigen, verschafft dem IT-Team wertvolle Zeit.
Phishing-Mail erkennen ist eine Fähigkeit, die sich trainieren lässt. Regelmäßige, kurze Schulungen wirken besser als ein jährlicher Pflichtvortrag. Bewährt haben sich realistische Beispiele aus dem eigenen Arbeitsalltag, kurze Lernimpulse und Phishing-Simulationen, deren Ergebnisse nicht zur Bloßstellung, sondern zum Lernen genutzt werden. Beachte bei Simulationen die Mitbestimmungsrechte eines Betriebsrats und den Datenschutz.
Miss den Erfolg nicht nur an der Klickrate. Aussagekräftiger ist die Melderate: Wie viele Mitarbeitende melden eine verdächtige Nachricht, und wie schnell? Steigt dieser Wert, zeigt das, dass dein Team eine Phishing-Mail erkennen und richtig darauf reagieren kann. Eine sinkende Meldezeit verschafft der IT im Ernstfall entscheidende Minuten.
Auch die Führungsebene steht in der Pflicht. Für Unternehmen, die unter NIS2 fallen, gehören Schulungen zur Cybersicherheit ausdrücklich zu den Aufgaben der Geschäftsleitung. Was das konkret bedeutet, liest du in unserem Beitrag zur NIS2-Schulungspflicht. Gerade Führungskräfte sind beliebte Ziele, weil ihre Konten weitreichende Rechte haben.
Technischer Schutz als zweite Verteidigungslinie
Menschen werden nie jede Fälschung entdecken. Deshalb brauchst du Schutzschichten, die greifen, wenn doch jemand klickt. Diese Maßnahmen haben sich bewährt:
- Mailfilter und Sandboxing: Moderne Filter prüfen Links zum Zeitpunkt des Klicks und öffnen Anhänge in isolierten Umgebungen.
- SPF, DKIM und DMARC: Richtig konfiguriert, erschweren sie es Angreifern, deine eigene Domain zu fälschen. Das schützt auch Kunden und Partner.
- Phishing-resistente Anmeldung: Verfahren auf Basis von FIDO2, etwa Passkeys oder Sicherheitsschlüssel, lassen sich nicht auf gefälschten Seiten abgreifen.
- Minimale Rechte: Konten mit wenigen Berechtigungen begrenzen den Schaden, falls Zugangsdaten doch in falsche Hände geraten.
- Freigabeprozesse: Änderungen von Bankverbindungen und hohe Zahlungen brauchen ein Vier-Augen-Prinzip und eine Rückbestätigung über einen bekannten Kanal.
Besonders wirksam ist der Umstieg auf passwortlose Verfahren, weil er Phishing nach Zugangsdaten weitgehend ins Leere laufen lässt. Wie du dabei vorgehst, erklärt unser Beitrag zu Passkeys im Unternehmen. Prozesse wie das Vier-Augen-Prinzip schützen zusätzlich vor Betrug, der ganz ohne Schadsoftware auskommt.
Fazit: Phishing-Mail erkennen heißt Plausibilität prüfen
Eine Phishing-Mail erkennen gelingt heute weniger über Tippfehler als über gesunden Zweifel. Prüfe Absender, Kontext, Links und vor allem die Plausibilität der Bitte. Verifiziere ungewöhnliche Anfragen über einen zweiten Kanal und melde Verdachtsfälle sofort.
Kombiniere diese Wachsamkeit mit technischen Schutzschichten und einer Kultur, in der Fehler offen angesprochen werden. So wird aus jedem Postfach ein Frühwarnsystem, und aus der Checkliste eine Routine, die dein Unternehmen spürbar sicherer macht.
Häufige Fragen zu Phishing-Mail erkennen
Wie kann ich eine Phishing-Mail erkennen, wenn sie fehlerfrei geschrieben ist?
Achte auf Kontext statt auf Rechtschreibung. Prüfe die vollständige Absenderadresse, die Zieladresse von Links und ob die Bitte plausibel ist. Zeitdruck, ungewöhnliche Zahlungswünsche oder die Aufforderung, dich anzumelden, sind typische Warnsignale. Im Zweifel fragst du über einen bekannten Kanal nach, etwa per Rückruf unter einer selbst recherchierten Nummer.
Was soll ich tun, wenn ich auf einen Phishing-Link geklickt habe?
Melde den Vorfall sofort der IT-Abteilung, auch wenn nichts Auffälliges passiert ist. Hast du Zugangsdaten eingegeben, ändere das Passwort über den bekannten Weg und lass aktive Sitzungen beenden. Bei geöffneten Anhängen trennst du das Gerät nach Anweisung vom Netz. Bei ausgelösten Zahlungen kontaktierst du umgehend deine Bank.
Welche Merkmale helfen am meisten, eine Phishing-Mail erkennen zu können?
Am aussagekräftigsten sind eine abweichende Absenderdomain, Links auf fremde Adressen, unerwartete Anhänge und psychologischer Druck. Dazu gehören Fristen, Drohungen mit Kontosperrung oder angebliche Anweisungen der Geschäftsführung. Kein Merkmal allein beweist einen Angriff. Je mehr Signale zusammenkommen, desto höher ist das Risiko, und desto wichtiger ist eine Prüfung über einen zweiten Kanal.
Warum reichen Spamfilter allein nicht aus?
Filter erkennen viele Massenangriffe, scheitern aber oft an gezielten Nachrichten, übernommenen Postfächern echter Partner oder Links auf seriöse Cloud-Dienste. QR-Codes in Bildern umgehen manche Prüfungen ebenfalls. Deshalb brauchst du zusätzlich geschulte Mitarbeitende, phishing-resistente Anmeldeverfahren und klare Freigabeprozesse für Zahlungen, damit ein einzelner Klick keinen großen Schaden anrichtet.
Wo kann ich Phishing-Mails melden?
Im Unternehmen meldest du verdächtige Nachrichten über den vorgesehenen Melde-Button oder an die IT-Sicherheit. Extern sammelt die Verbraucherzentrale NRW im Phishing-Radar aktuelle Betrugsmails und warnt öffentlich davor. Viele Banken und Onlinedienste bieten eigene Meldeadressen an. Ist ein Schaden entstanden, kannst du außerdem Anzeige bei der Polizei erstatten.